Entradas

NAT y gateway

Imagen
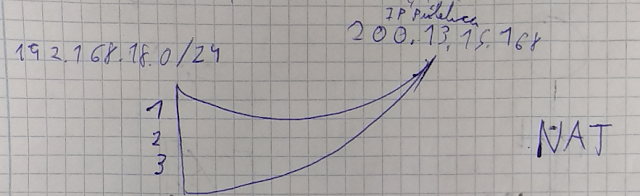
Todos los PC de la red privada usan la misma IP pública pero privada diferente. Entonces, ¿cómo pueden conectarse todos los PC a la misma página? NAT sirve para eso, reparte los paquetes en los diferentes equipos. Típicamente un router está conectado a la red local y a internet. Cuando los equipos de la LAN efectúan peticiones a un equipo conectado a internet, el router debe saber cuál de los equipos de la LAN ha efectuado dicha petición para poder encaminar el paquete de respuesta a dicho equipo. En la IPV6 no es necesario NAT porque la IP pública y privada es la misma. Todos los dispositivos de la LAN tienen una IP pública y global. En el modo gateway el router opera haciendo NAT por lo que todos los paquetes salen del router hacia la red 192.168.18.0. Por ello la dirección origen (source address) es 192.168.18.243. Si queremos comprobar como el router hace NAT podemos hacer ping de la red 192.168.1.0 a la 192.168.18.100. Al capturarla trama veremos que la IP de orige...
Comando TRACERT

Imagen
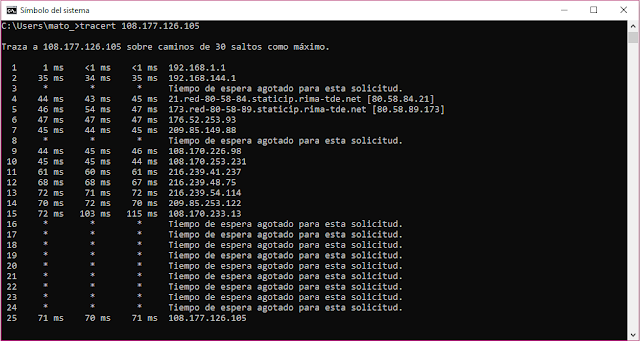
Este comando sirve para ver por cuantos paquetes pasa para llegar al destino. Pasa por 25 en total para llegar de mi ordenador a google.

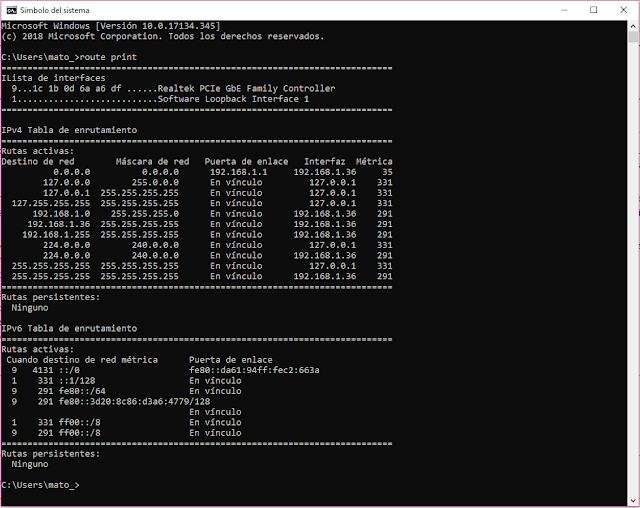
Tabla de enrutamiento

Imagen
Esta tabla es la que representa todas las conexiones que tenemos con otras IPs. Para abrirla solo hay que ejecutar cmd y poner "route print". Sería más o menos como una guía telefónica pero con IPs. 192.168.1.36 es mi IP  local. El 0.0.0.0 representa que va dirigida a cualquier dirección, por lo que cualquier IP no registrada pasará por la puerta de enlace 192.168.1.1 para conectarse a mí. 127.0.0.0 representa localhost, que es una IP autoreferencial dirigida al propio ordenador. En vínculo se refiere a que, como ya está guardada la IP, no necesita pasar por la puerta de enlace. La métrica es el número de paquetes que son transportados. 255.255.255.255 es el broadcast, que significa que la información se pasa a muchos dispositivos a la vez y no de uno en uno.

TCP, UDP y ARP

Imagen
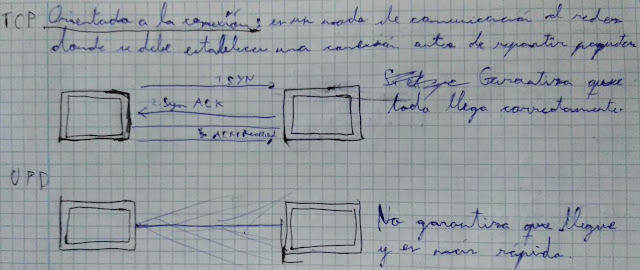
Los dos sistemas de comunicación de redes son parecidos, pero a la vez se distinguen en varias cosas: El sistema TCP está orientado a la conexión, ¿qué quiere decir esto? Que la comunicación entre los ordenadores se centra en primero establecer la conexión y después enviar la información, asegurándose de su seguro transporte y que todo llegue bien. Es más lento. En cambio, el UDP , "fusila" continuamente información al otro dispositivo sin establecer una conexión segura, lo que puede llevar a errores. Tampoco tiene sistema de corrección para estos. Es muco más rápida. Y luego está el ARP que, aunque no tiene mucho que ver, he considerado que quedaría bien en esta entrada. Cuando nos conectamos a un PC en LAN, no sabemos su dirección MAC de base pero si su IP. ARP entonces mandará un request a través de broadcast (MAC: FF FF FF FF FF FF) con nuestra IP y luego nos conectaremos a la otra IP que nos dará su MAC. También sirve para enviar paquetes entre hosts.

Capas TCP/IP

Acceso a la red: características físicas para la transmisión de datos. Internet: pone las herramientas para establecer el camino y la transmisión de datos. No corrige errores. Envía datagramas. Transporte: TCP, mantiene el vínculo de transmisión de datos. Aplicación: permite la comunicación entre aplicaciones de los equipos conectados.

Wireshark y tráfico de la red

Imagen
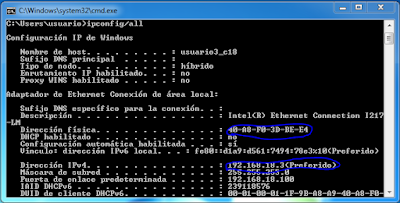
Parte 1: Descargar e instalar Wireshark Parte 2: Capturar y analizar datos ICMP locales en Wireshark Paso 1: Recuperar las direcciones de interfaz de la PC cmd e ipconfig/all, guardamos la MAC y la IP. Paso 2: Iniciar Wireshark y comenzar a capturar datos Al abrirlo nos saldrá esta pestaña. Seleccionamos ethernet y la aleta azul de arriba. Nos sale la información de un color distinto dependiendo del protocolo que sea. Se puede buscar más rápido la información aplicando un filtro en la barrita de arriba. Desaparecerán los datos anteriores, pero al hacer ping a otro PC, aparecen nuevos datos de ese ping. Para detener la captura hay que pulsar el botón cuadrado rojo. Paso 3: Examinar los datos capturados Los datos se muestran en tres secciones: La superior muestra la lista de tramas PDU capturadas con un resumen de información de paquetes IP enumerada. La sección media indica información de la PDU para la trama seleccionada en la parte superi...

Telefonía IP

Imagen
La diferencia entre la telefonía normal con la IP es que la IP va con conmutación de paquetes: Una vez creada la conexión, nadie pude interferir. Cuando se crea el vínculo, los usuarios pueden hacer más cosas mientras la llamada está establecida (por ej. buscar en internet) Para crear el enlace entre los dos usuarios, se necesita primero pasar por un proveedor de puerta de enlace (VoP) y por un servidor (PDX o Private Branch eXchange). SIP (Session Initiation Protocol): Es un protocolo de señalización para voz sobre IP. Al descargar 3CxPhone pone: "No SIP profile found you need a valid profile with SIP account details to use 3CX Phone." "If you are using 3CX Phone System, 3CX can automatically configure provision) your phone (you must be on the LAN). If not, you must create a profile and enter your SIP account details."